

 Global
 Austria
 Belgium
 Denmark
 Germany
 Italy
 Romania
 Sweden
 Switzerland
 The Netherlands
 United Kingdom
 United States

Couverture de détection
Demandez à trois ingénieurs en sécurité où se situent les principales lacunes de leur dispositif de détection, et vous obtiendrez probablement trois réponses différentes. Le problème ne réside pas dans un manque d’expertise, mais dans l’absence d’une vision commune et objective de ce que la pile de sécurité est réellement capable de détecter.
Sans cette visibilité, les équipes de sécurité ont souvent tendance à définir leurs priorités d’amélioration et à allouer leurs budgets en se basant davantage sur l’intuition que sur des faits mesurables. L’enjeu consiste à remplacer les hypothèses par des indicateurs transparents et objectifs.
Une vue de la couverture de détection apporte précisément cela : une visibilité opérationnelle continue et actualisée sur les capacités de détection à chaque étape du cycle de vie d’une attaque.
Transformer des instantanés ponctuels en visibilité continue
De nombreuses organisations évaluent leurs capacités de détection des menaces au moyen d’exercices manuels réalisés à intervalles réguliers. Elles peuvent faire appel à un auditeur externe ou établir un tableau de bord annuel associant les outils de sécurité aux comportements malveillants connus. Si cette approche fournit un instantané utile à un moment donné, cette cartographie manuelle devient rapidement obsolète.
Les environnements d’entreprise modernes évoluent à un rythme trop rapide pour que la documentation statique reste pertinente. L’arrivée de nouvelles applications, l’extension vers le cloud et les acquisitions successives redessinent en permanence le périmètre de sécurité, si bien que les feuilles de calcul se retrouvent rapidement déconnectées de la réalité opérationnelle.
Pour conserver une vision réellement opérationnelle de la situation, la couverture de détection ne peut pas se limiter à un fichier statique stocké dans un dossier. Elle doit prendre la forme d’une vue opérationnelle continuellement mise à jour, accessible à tout moment par l’équipe de sécurité.
Cartographier dynamiquement la couverture de détection
Pour construire une vision continue des capacités de détection, les équipes ont besoin d’un langage standardisé. La référence du secteur en la matière est le framework MITRE ATT&CK®, une base de connaissances indépendante des fournisseurs qui répertorie les tactiques et techniques utilisées par les attaquants dans des situations réelles.
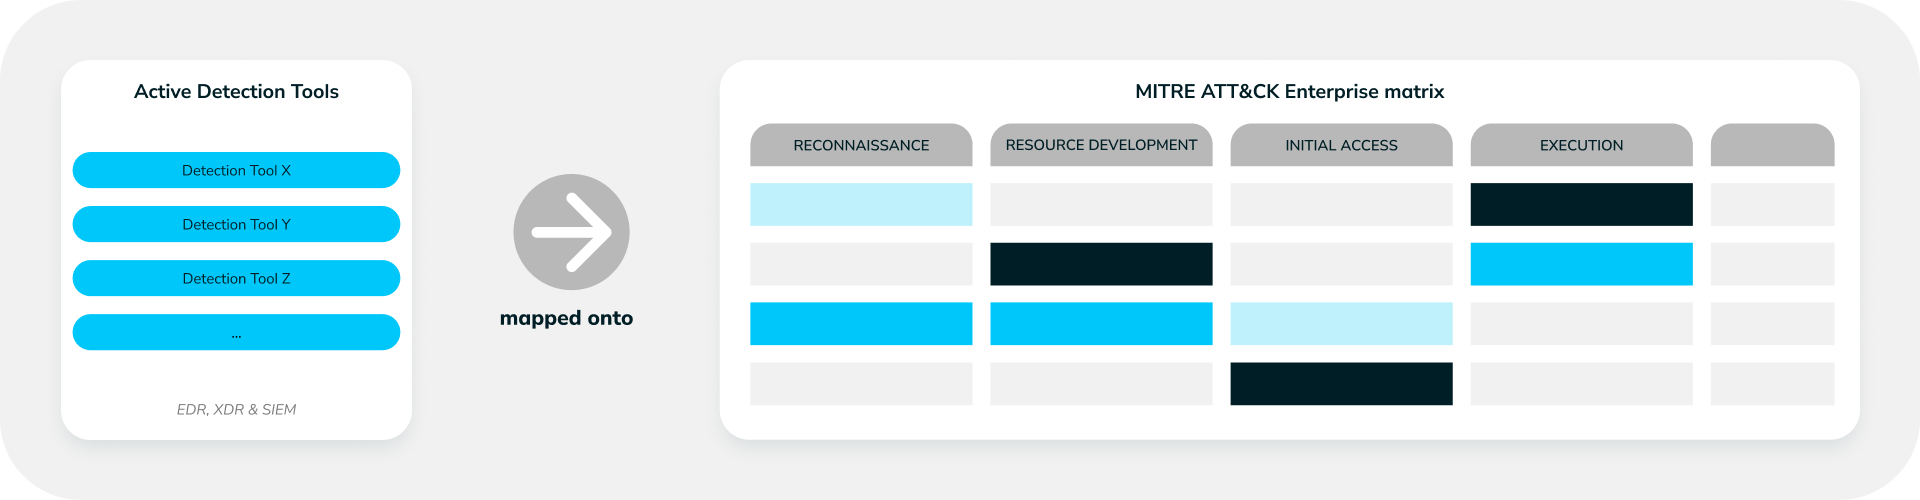
En associant en continu les outils de détection à ce référentiel, les organisations peuvent transformer un ensemble hétérogène de solutions de sécurité en une cartographie cohérente et visuelle, au service de deux objectifs essentiels :
- Visualiser la couverture active : identifier précisément quelles techniques d’attaque sont couvertes par les outils de détection actuellement en place.
- Mettre en évidence les angles morts critiques : repérer les lacunes de visibilité pour lesquelles aucune capacité de détection n’est actuellement disponible.
Une fois cette visibilité en place, déterminer si l’équipe de sécurité est capable de détecter un scénario d’attaque spécifique ne relève plus de l’opinion ou d’un exercice d’évaluation annuel. Cela devient une information disponible en temps réel.
Priorisation stratégique
Une fois la couverture de détection visualisée en temps réel et les zones de vulnérabilité identifiées, reste à déterminer où investir en priorité. Aucune organisation ne peut raisonnablement couvrir l’ensemble des techniques du framework MITRE ATT&CK. Une telle approche risquerait de générer un volume excessif d’alertes et d’entraîner une utilisation inefficace des ressources, d’où l’importance d’établir des priorités claires.
Plutôt que de viser une couverture exhaustive, les organisations privilégient généralement deux approches pragmatiques :
- Priorisation fondée sur les menaces
Plutôt que d’analyser l’ensemble de la matrice, il est préférable de commencer par les menaces qui représentent aujourd’hui le risque le plus élevé pour l’organisation. Les rançongiciels en sont un exemple évident. En vous appuyant sur le renseignement sur les menaces (threat intelligence), il est possible d’identifier les techniques utilisées par les groupes de ransomware actifs, de les comparer à votre couverture de détection existante et de mettre rapidement en évidence les lacunes les plus critiques à combler.
- Priorisation par secteur d’activité
Une autre approche efficace consiste à se concentrer sur votre secteur d’activité. En analysant les cyberattaques les plus fréquemment observées dans votre domaine, vous pouvez cartographier les techniques employées contre des organisations similaires à la vôtre et identifier les lacunes de visibilité qu’il est prioritaire de traiter.
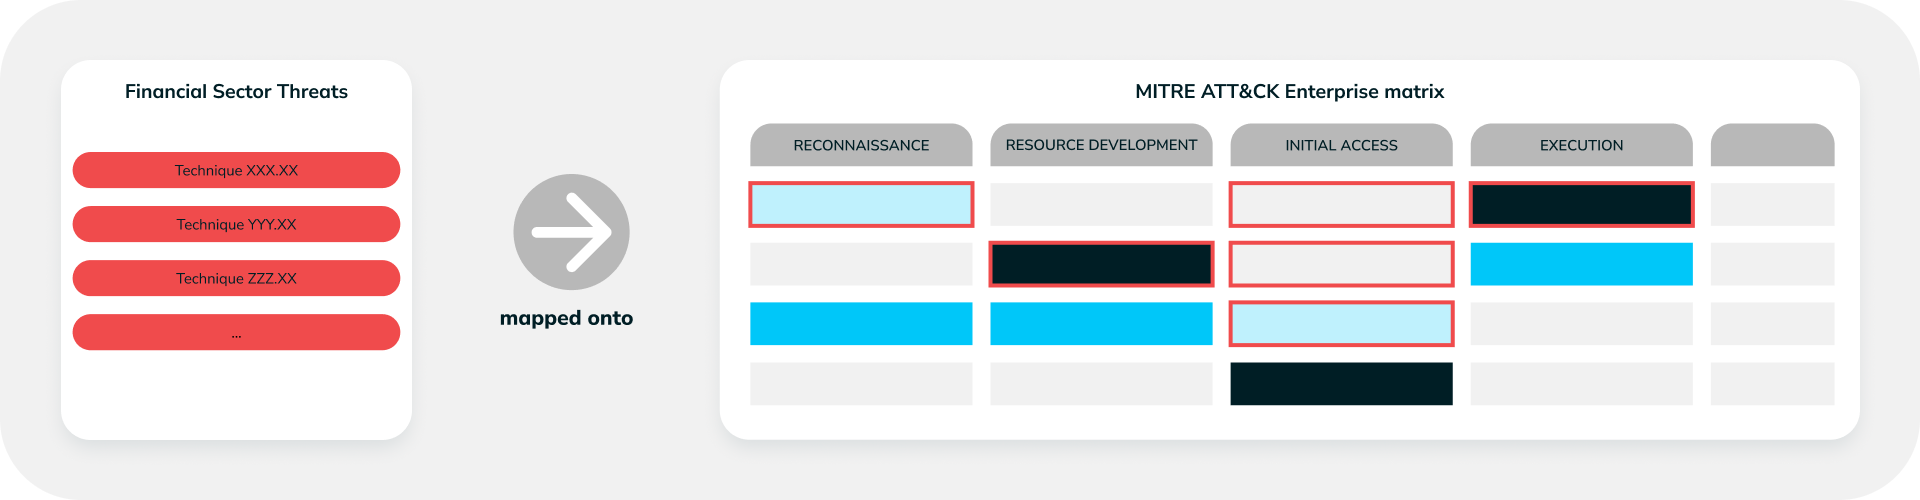
En appliquant ces deux approches pragmatiques à l’analyse de la couverture de détection, les organisations peuvent réduire les incertitudes, éviter la quête irréaliste d’une couverture à 100 % et bâtir une stratégie d’investissement plus solide, fondée sur les risques réels auxquels elles sont exposées.
Envie de découvrir ces principes en action ? Réservez une démo de Horizon et découvrez comment la couverture de détection permet à votre équipe d’identifier les angles morts, de mieux comprendre sa visibilité face aux menaces et de renforcer ses capacités de détection tout au long du cycle de vie d’une attaque.


