


 Global
 Austria
 Belgium
 Denmark
 Germany
 Italy
 Romania
 Sweden
 Switzerland
 United Kingdom
 United States

Digitale soevereiniteit staat bij veel organisaties hoog op de agenda. Toch zijn er maar weinig organisaties die daadwerkelijk vertrekken uit de public cloud. Dat is goed te verklaren. Wie volledig onafhankelijk wil worden van Amerikaanse cloudleveranciers, krijgt te maken met forse investeringen en moet vaak functionaliteit inleveren. Daardoor lijkt de keuze soms zwart-wit. Namelijk: afhankelijk blijven van de Amerikaanse hyperscalers óf je IT volledig terughalen naar een eigen of Europese omgeving.
Gelukkig zijn er meer mogelijkheden. Microsoft is een goed voorbeeld van een Amerikaanse hyperscaler die tóch aardig wat mogelijkheden biedt om je digitale soevereiniteit te vergroten. Het Microsoft-ecosysteem biedt allerlei opties om meer controle te krijgen over je data en systemen. Daarvoor hoef je niet meteen je volledige IT-omgeving te verhuizen. De vraag is vooral welke workloads (alles wat je draait, uitvoert of opslaat) extra bescherming nodig hebben en welke vorm van Azure daar het beste bij past.
Drie Azure-smaken
Microsoft Azure kent verschillende modellen. In het kader van digitale soevereiniteit zijn drie varianten interessant: Azure Public Cloud, Azure Local met connected operations en Azure Local met disconnected operations. Deze Azure-varianten verschillen van elkaar op het gebied van controle, functionaliteit en beheer. Laten we ze eens bekijken.
Sovereign Public Cloud: maximale functionaliteit en flexibiliteit
De reguliere Sovereign Public Cloud biedt toegang tot een uitgebreid aanbod aan clouddiensten. Je profiteert van schaalbaarheid, managed services en nieuwe technologieën op het gebied van bijvoorbeeld AI en data-analyse. Bovendien neemt Microsoft een groot deel van het beheer van de onderliggende infrastructuur voor zijn rekening.
Binnen de public cloud van Microsoft kun je allerlei aanvullende maatregelen treffen om meer controle te krijgen. Denk aan het vastleggen van de regio's waarin data mag worden opgeslagen. Maar ook aanvullende maatregelen op het gebied van encryptie, sleutelbeheer en operationele toegang zijn mogelijk. Met Azure Policy kun je bovendien controleren of resources voldoen aan de eisen die je organisatie stelt. Afhankelijk van het policy-effect kun je bovendien deployments weigeren, configuraties aanpassen of remediation ondersteunen.
Er is dus al best veel mogelijk zonder de public cloud te verlaten. Uiteindelijk blijft je omgeving natuurlijk wel op de infrastructuur van Microsoft draaien. Als dat onvoldoende zekerheid biedt, kun je een stap verder gaan richting de Sovereign private cloud, waarin we nu 2 varianten onderkennen.
Azure Local connected: meer controle over je infrastructuur
Met Azure Local draaien workloads op lokaal geplaatste infrastructuur in een door jou of een vertrouwde partner gecontroleerde omgeving, bijvoorbeeld in een eigen datacenter, een Cegeka-datacenter of op een productielocatie.
Daarmee krijg je meer fysieke controle over de infrastructuur en de locatie waar gegevens worden verwerkt. Bovendien profiteer je van zeer lage latency. Hoewel een deel van je infrastructuur lokaal draait, blijft je omgeving wel degelijk verbonden met de publieke Azure-cloud. Je gebruikt Azure Arc en de Azure Portal om de lokale infrastructuur centraal te beheren. Die verbinding tussen jouw lokale omgeving en de Microsoft-cloud blijft noodzakelijk voor onder meer licenties en administratieve processen.
Een interessant toepassingsgebied is de maakindustrie. Stel dat je AI wilt inzetten om producten direct na de productie op kwaliteitsafwijkingen te controleren. Dan kan het aantrekkelijk zijn om de benodigde rekenkracht dicht bij de machines te plaatsen. Dat beperkt de afhankelijkheid van netwerkverbindingen en maakt snelle verwerking mogelijk. Het nadeel? Wanneer je voor Azure Local kiest, heb je niet alle diensten die in de Public Cloud-variant beschikbaar zijn. Bovendien moet je zelf investeren in de benodigde hardware en het beheer daarvan. Je krijgt dus meer controle, maar levert daarvoor functionaliteit en flexibiliteit in.
Azure Local disconnected: vergaande lokale en operationele controle
Voor organisaties met zeer strenge eisen op het gebied van onafhankelijkheid, beveiliging en continuïteit biedt Microsoft ook Azure Local met disconnected operations. Bij deze variant draaien niet alleen de workloads, maar ook het Azure Local-control plane binnen de gecontroleerde omgeving. Voor het dagelijks functioneren is geen continue verbinding met Azure Public Cloud nodig. Identity, monitoring, toegang en onderhoud moeten lokaal of via gecontroleerde offlineprocessen worden ingericht.
Deze variant is vooral interessant wanneer een verbinding met de publieke cloud niet is toegestaan of om operationele redenen onwenselijk is. Denk aan specifieke workloads bij de overheid, defensie, kritieke infrastructuur en industrie. Ook op afgelegen locaties waar een betrouwbare cloudverbinding ontbreekt, kan Azure Local disconnected uitkomst bieden.
Met Azure Local disconnected kunnen organisaties externe operationele afhankelijkheden verder beperken, op voorwaarde dat zij ook identity, PKI, updates, security, support en continuïteit lokaal kunnen organiseren. Ook bij deze variant lever je weer wat functionaliteit in ten opzichte van de andere twee smaken. De investeringen en de eigen beheerlast lopen bovendien aanzienlijk op.
Om je een goed beeld te geven, zetten we de mogelijkheden nog wat fijnmaziger uiteen. Geen van deze modellen is automatisch “het meest geschikt”. De juiste keuze wordt per workload bepaald door de vereiste controle, functionaliteit, continuïteit en het operating model dat de organisatie kan dragen.
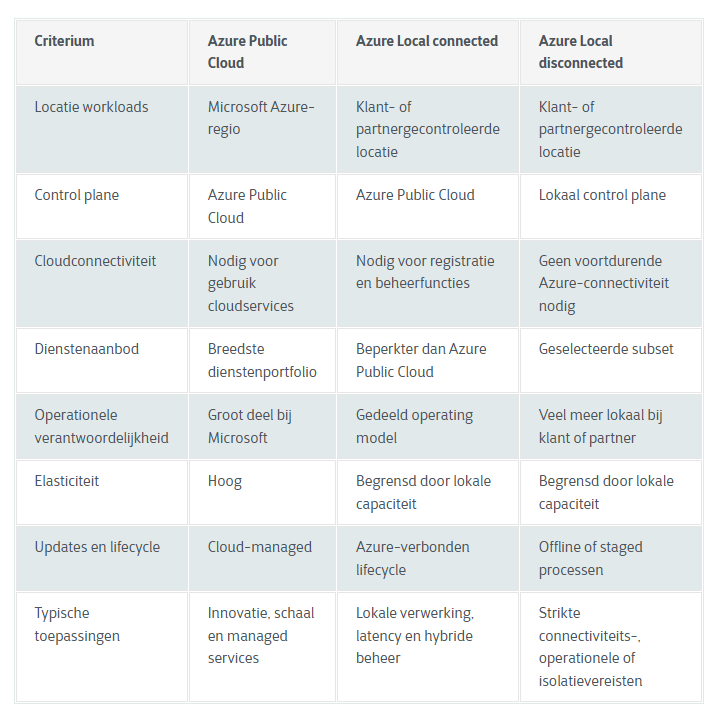
De beste cloudkeuze begint bij je bedrijfsstrategie
Welke Azure-variant is nu de beste? Daarop bestaat geen algemeen antwoord. De keuze hangt af van wat je organisatie wil beschermen, welke risico's je bereid bent te accepteren en welke functionaliteit je nodig hebt. De eisen die je stelt aan een website met publieke informatie zijn immers heel anders dan de eisen die je aan een systeem met vertrouwelijke financiële of medische gegevens stelt. En een AI-toepassing die afhankelijk is van allerlei managed Azure-services vraagt om een compleet andere architectuur dan een productieomgeving die ook zonder internetverbinding moet kunnen functioneren.
Voordat je een cloudarchitectuur kiest, moet je daarom een aantal fundamentele vragen beantwoorden:
- Welke data, applicaties en bedrijfsprocessen zijn kritisch?
- Aan welke wet- en regelgeving moeten ze voldoen?
- Waar mogen gegevens worden opgeslagen en verwerkt?
- Welke partijen mogen toegang hebben tot systemen en data?
- Welke eisen gelden voor beschikbaarheid, herstel en continuïteit?
- Welke afhankelijkheden van leveranciers zijn acceptabel?
- Hoeveel functionaliteit en flexibiliteit wil je eventueel inleveren voor meer controle?
In praktijk blijkt het beantwoorden van deze op het oog eenvoudige vragen behoorlijk ingewikkeld. Neem een grote organisatie met tientallen applicatieteams. Die hebben vaak allemaal hun eigen eisen en afspraken over beschikbaarheid, beveiliging en continuïteit. Er is lang niet altijd één centraal kader. Daardoor is het lastig om voor alle workloads op een consistente manier te bepalen welke eisen eraan gesteld moeten worden.
Daar komt nog eens bij dat extra zekerheid soms grote financiële consequenties heeft. Je zou bijvoorbeeld kunnen besluiten om het beheer van encryption keys helemaal in eigen hand te nemen. Daarvoor zijn investeringen in gespecialiseerde hardware, aanvullende processen en beheer nodig. De kosten kunnen dan snel oplopen. Een goede risicoanalyse is daarom onmisbaar. Welk risico wil je voorkomen? Hoe groot is de kans dat het zich voordoet? Wat zijn de gevolgen als het misgaat? En welke investering is gerechtvaardigd om het risico te verkleinen?
De beste keuze is niet automatisch de Azure-variant die de meeste controle biedt. Het gaat om het vinden van de juiste balans tussen controle, functionaliteit, kosten en beheerlast. Die balans kan per workload verschillen.
Kiezen begint met inzicht
De discussie over digitale soevereiniteit is geen zwart-witkeuze tussen wel of geen Microsoft Azure. Ook binnen Azure bestaan verschillende mogelijkheden om de controle over workloads en data te vergroten. Voor de meeste organisaties zal een combinatie van deploymentmodellen de beste oplossing zijn. Workloads die functionaliteit en flexibiliteit nodig hebben, blijven gewoon in de public cloud van Azure draaien, eventueel met aanvullende soevereiniteitsmaatregelen. Workloads waarvoor strengere eisen gelden, kunnen worden ondergebracht in een lokale omgeving, al dan niet connected.
Het is vooral belangrijk dat je die keuzes bewust maakt. Begin daarom niet met de vraag welk cloudplatform je wilt gebruiken. Veel belangrijker is de vraag wat je organisatie wil beschermen en welke eisen daarbij horen. Breng vervolgens je bestaande omgeving in kaart en bepaal waar aanpassingen nodig zijn. Zo ontstaat een cloudarchitectuur waarin iedere workload op de juiste plek draait.
Kun je daar wat hulp bij gebruiken? Cegeka organiseert een aantal Smart Cloud Insights-workshops. Tijdens deze workshop helpen we je eerst om een goed beeld te krijgen van je landschap. We maken daarbij gebruik van de nieuwe soevereiniteitsfunctionaliteit binnen Smart Cloud Insights. Dit heldere dashboard brengt relevante onderdelen van de actuele Azure-control posture samen, waaronder resource locations, policy compliance, encryptie-instellingen en toegepaste toegangs- en governancecontrols. Zo zie je bijvoorbeeld precies in welke Azure-regio’s de geïnventariseerde resources zijn gedeployed. Ook zie je hoe je data versleuteld is en welke maatregelen getroffen zijn om de toegang tot die gegevens te managen. Je weet dus precies waar je staat en ontdekt waar je mogelijk risico loopt.
De inzichten van dit dashboard vormen vervolgens het vertrekpunt voor een levendige discussie over jouw architectuur.
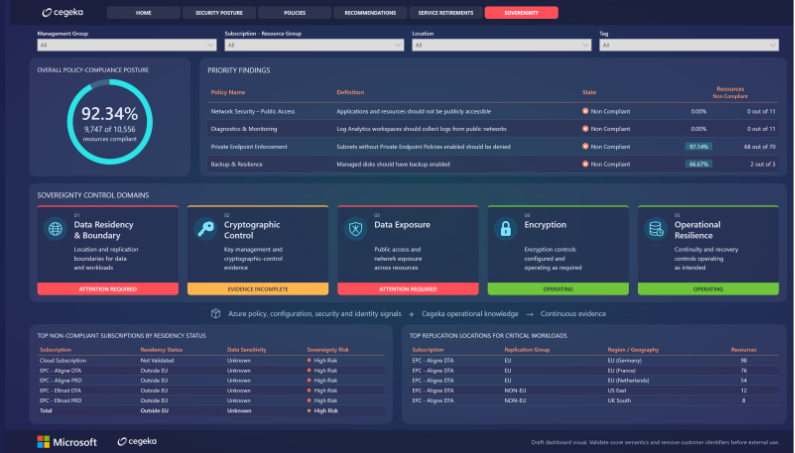
Aan het eind van onze workshop begrijp je precies hoe je het dashboard moet interpreteren. Belangrijker nog: je weet hoe je elke afzonderlijke workload moet beoordelen in het licht van jouw eigen eisen op het gebied van soevereiniteit. Aan de hand van dat afwegingskader werk je vervolgens heel gericht toe naar de ideale, soevereine Azure-architectuur voor jouw organisatie.
Wil je meer weten over onze Smart Cloud Insights-workshop? Laat dan zeker je gegevens achter. Mijn collega’s of ik nemen dan zo snel mogelijk contact met je op.


