Global
 Austria
 Belgium
 Denmark
 Germany
 Italy
 Romania
 Sweden
 Switzerland
 The Netherlands
 United Kingdom
 United States

Die groei brengt een uitdaging met zich mee die veel organisaties onderschatten. Een AI-agent bouwen is relatief eenvoudig. De echte complexiteit ontstaat wanneer tientallen of zelfs honderden agents binnen de organisatie worden gebruikt en beheerd.
De realiteit is simpel:
Niet iedere AI-agent vraagt om dezelfde mate van governance.
Toch vervallen veel organisaties in één van twee uitersten. Ze passen hetzelfde Governance model toe op iedere agent, wat innovatie vertraagt en onnodige frictie veroorzaakt. Of ze wachten met governance totdat de eerste risico's zichtbaar worden.
Beide benaderingen vormen uiteindelijk een rem op schaalbare AI-adoptie.
Om innovatie en controle in evenwicht te brengen, hebben organisaties een framework nodig dat rekening houdt met het gebruik van een agent, het risicoprofiel en de benodigde governance.
Eén Governance model werkt niet voor iedere agent
Neem twee verschillende situaties.
Een marketeer gebruikt een persoonlijke AI-agent om social media-content op te stellen. Tegelijkertijd implementeert een ander team een agent die toegang heeft tot klantcontracten, communiceert met bedrijfssystemen en een bedrijfskritisch proces ondersteunt.
Het is duidelijk dat beide agents niet dezelfde mate van governance vereisen.
De eerste zou onnodig worden afgeremd door zware controles, terwijl de tweede aanzienlijke risico's kan introduceren wanneer governance ontbreekt.
Veel organisaties beschikken echter nog niet over een consistente methode om dit onderscheid te maken. Beslissingen worden vaak per project of afdeling genomen in plaats van op basis van een organisatie breed framework.
Het resultaat is voorspelbaar: sommige agents krijgen te veel governance, andere juist te weinig. In beide gevallen blijft waarde onbenut.
Governance begint bij risico en complexiteit
Een effectievere aanpak is om agents te beoordelen op basis van twee dimensies:
- Technische complexiteit
- Business- en operationeel risico
Technische complexiteit wordt onder andere bepaald door:
- integraties;
- autonomie;
- gebruikte databronnen;
- architectuur en afhankelijkheden.
Het risicoprofiel wordt beïnvloed door:
- de gevoeligheid van de gebruikte data;
- het aantal gebruikers;
- hoe bedrijfskritisch het ondersteunde proces is;
- wet- en regelgeving;
- compliancevereisten.
Door risico en complexiteit samen te beoordelen ontstaat een veel beter beeld van de benodigde governance.
Niet iedere agent heeft hetzelfde niveau van governance nodig
Het onderstaande model laat zien hoe agents kunnen worden ingedeeld in verschillende governancezones op basis van risico en complexiteit.
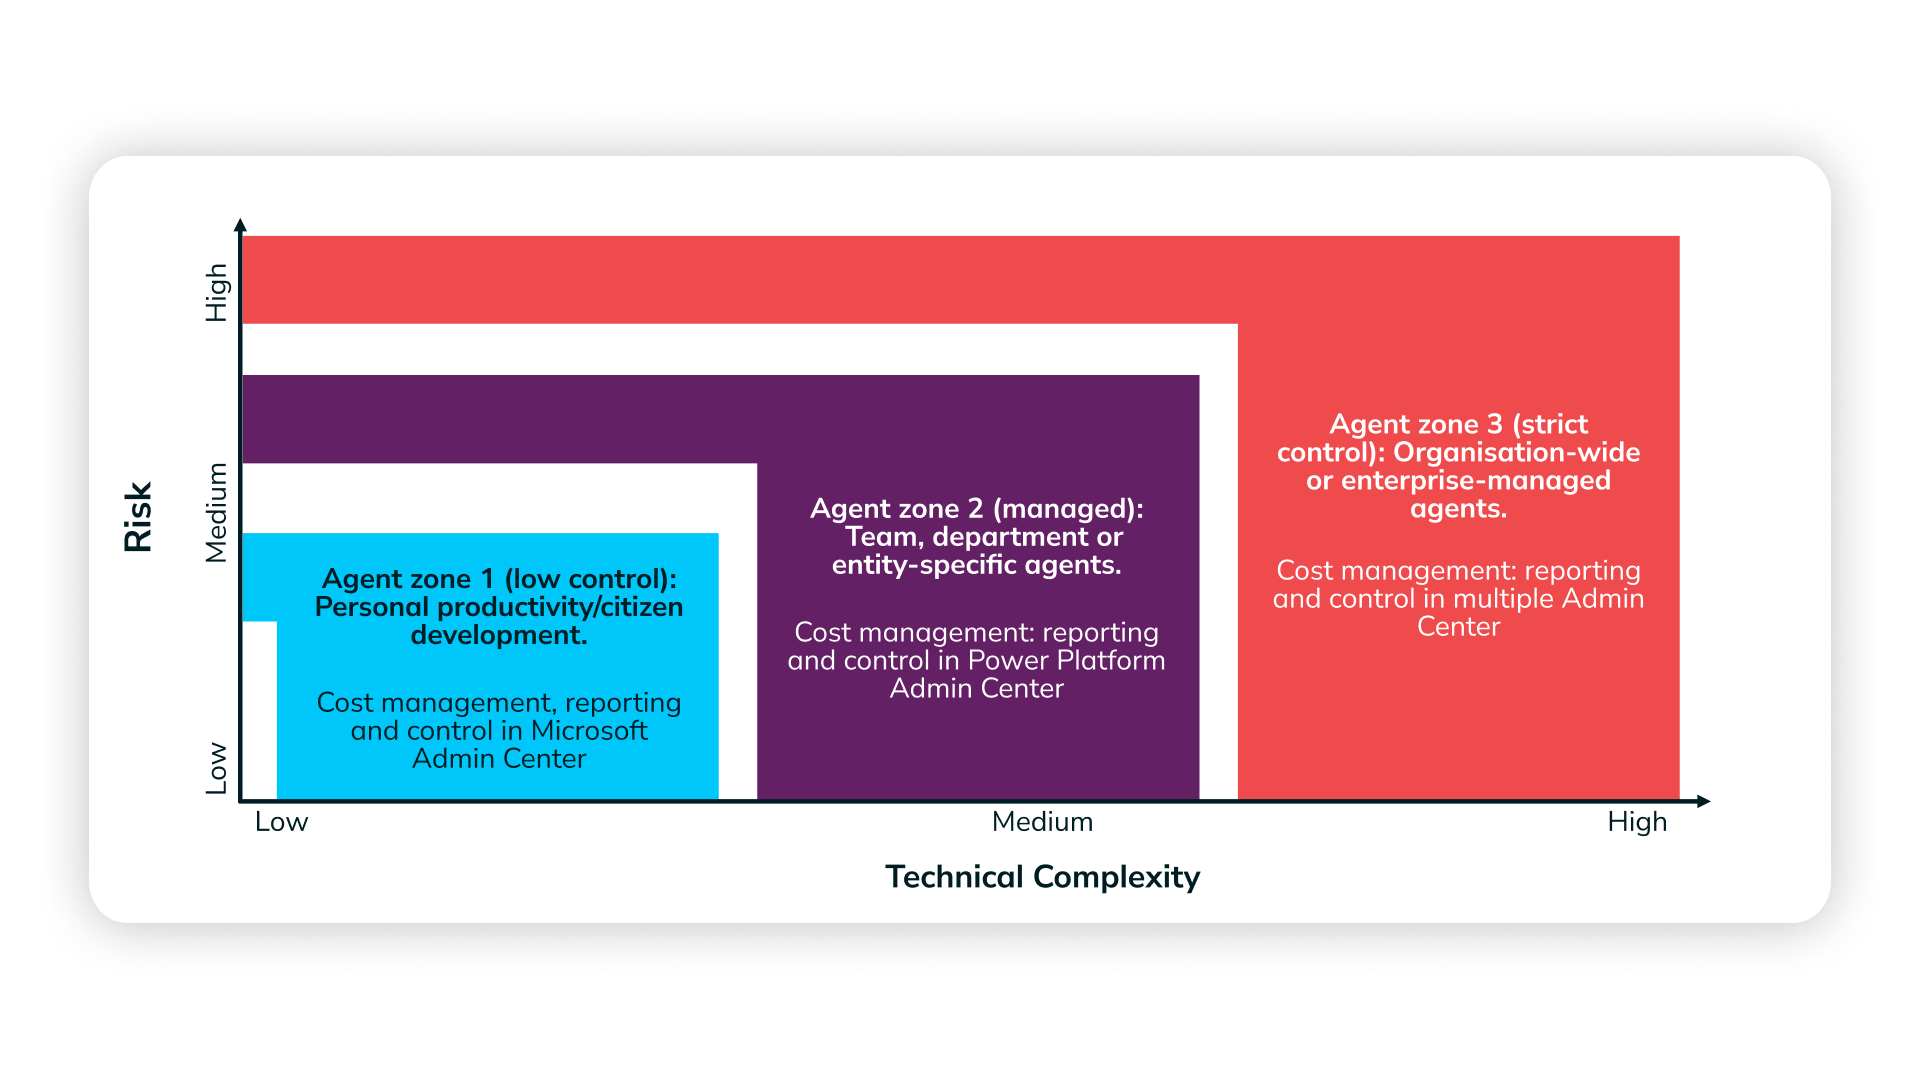
Figuur 1: Agentzones uitgelegd
Aan de onderkant van het spectrum bevinden zich persoonlijke productiviteitsagents met beperkte impact. Naarmate agents meer gebruikers krijgen, toegang hebben tot meer systemen of bedrijfskritische processen ondersteunen, neemt de behoefte aan governance toe.
Het doel is niet om innovatie te beperken. Het doel is ervoor te zorgen dat controle meegroeit met de impact van de agent.
Agenttype bepaalt het gebruik. Risico bepaalt de governance.
Een veelvoorkomende misvatting is dat governance uitsluitend kan worden bepaald op basis van wie de agent gebruikt.
Vaak wordt aangenomen:
- persoonlijke agents = laag risico;
- teamagents = gemiddeld risico;
- organisatiebrede agents = hoog risico.
De werkelijkheid is aanzienlijk genuanceerder.
Het type agent beschrijft alleen wie de agent gebruikt: een individu, een team of de hele organisatie. De benodigde governance wordt echter bepaald door de kenmerken van de agent zelf.
Een persoonlijke agent met toegang tot HR- of financiële gegevens kan bijvoorbeeld meer toezicht vereisen dan een afdelingsagent die uitsluitend werkt met niet-gevoelige informatie.
Dit onderscheid voorkomt dat organisaties onnodige controles toepassen waar die weinig waarde toevoegen, terwijl agents met een hoger risico juist de aandacht krijgen die nodig is.
Agenttype bepaalt het gebruik. Risico en complexiteit bepalen de governance.
Gebruik classificatie voor consistente Governance beslissingen
Zodra organisaties begrijpen dat niet alle agents gelijk zijn, ontstaat een volgende uitdaging: Hoe bepaal je welke governanceaanpak geschikt is voor een specifieke agent?
Een gestructureerd classificatiemodel helpt daarbij.
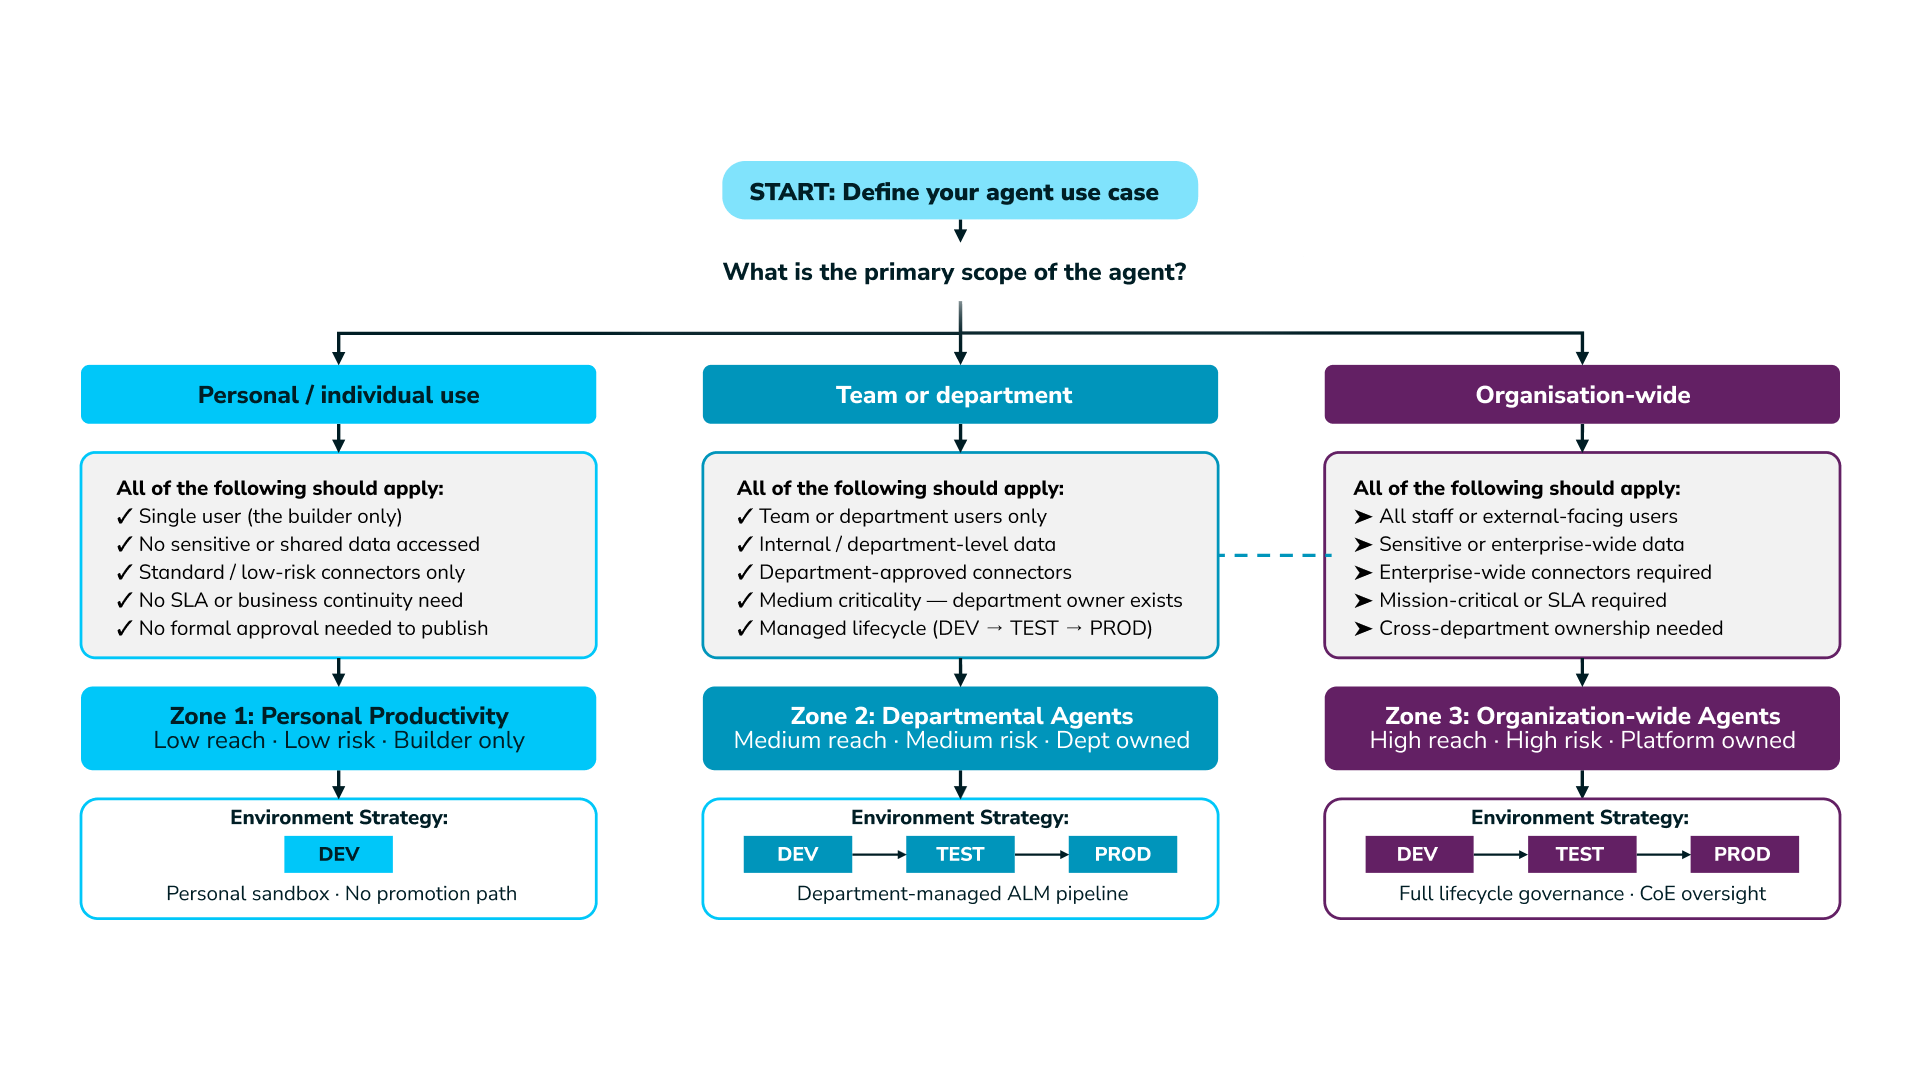
Figuur 2: Beslisboom voor agentclassificatie en omgevingsstrategie
Het proces start met een aantal fundamentele vragen:
- Wie gebruikt de agent?
- Welke data wordt gebruikt?
- Met welke systemen communiceert de agent?
- Hoe afhankelijk is het proces van de output?
Deze vragen helpen om het risico- en complexiteitsprofiel objectief vast te stellen.
In plaats van te vertrouwen op aannames of individuele interpretaties kunnen organisaties hierdoor Governance beslissingen nemen op basis van consistente criteria.
Dat wordt steeds belangrijker wanneer meerdere afdelingen zelfstandig AI-agents ontwikkelen en inzetten.
Zonder een dergelijk framework ontstaan Governance hiaten en wordt toezicht na verloop van tijd steeds lastiger.
Governance is geen eenmalige activiteit
Een andere veelgemaakte fout is om governance uitsluitend te zien als onderdeel van de implementatie.
In de praktijk verandert een AI-agent continu.
Een persoonlijke productiviteitsagent kan uitgroeien tot een afdelingsoplossing. Een afdelingsoplossing kan later organisatiebreed worden ingezet. Nieuwe databronnen, integraties en gebruikers kunnen het risicoprofiel verder verhogen.
Naarmate AI-agents evolueren, moeten ook de Governance maatregelen meegroeien.
Daarom hebben organisaties meer nodig dan een initiële classificatie. Ze hebben een proces nodig waarmee periodiek wordt beoordeeld of een agent nog steeds binnen dezelfde Governance zone past.
Zonder regelmatige evaluatie kunnen agents ongemerkt bedrijfskritischer, complexer en risicovoller worden.
Succesvolle organisaties behandelen governance daarom als een doorlopende discipline en niet als een eenmalig goedkeuringsmoment.
AI-agents opschalen met vertrouwen
Er bestaat geen universeel governance framework dat voor iedere organisatie werkt.
De juiste aanpak hangt af van factoren zoals:
- wet- en regelgeving;
- risicobereidheid;
- organisatiematuriteit;
- type AI-agents dat wordt ingezet.
Toch zien we steeds dezelfde succesfactoren terug.
Organisaties die AI-agents succesvol opschalen:
- classificeren agents op basis van risico en complexiteit;
- passen governance toe in verhouding tot de impact;
- herbeoordelen agents naarmate gebruik en reikwijdte veranderen;
- combineren innovatie met controle.
Daarmee voorkomen zij de twee uitersten die AI-initiatieven vaak ondermijnen: te veel governance waardoor innovatie vertraagt, of te weinig governance waardoor risico's ontstaan.
Uiteindelijk wordt succes niet bepaald door het aantal AI-agents dat een organisatie bouwt.
Het succes wordt bepaald door hoe effectief organisaties AI-agents beheren wanneer deze uitgroeien van individuele experimenten tot bedrijfskritische toepassingen.
Hoe volwassen is uw AI-governance?
Veel organisaties zetten inmiddels AI-agents in, maar missen inzicht in risico's, eigenaarschap, compliance en lifecycle management.
Met het AI Agent Governance Assessment krijgt u inzicht in:
- de volwassenheid van uw huidige governance-aanpak;
- potentiële risico's en governancehiaten;
- verbeterkansen voor security en compliance;
- een praktische roadmap voor verdere opschaling.
Het assessment vormt een logische eerste stap naar een AI-landschap dat schaalbaar, veilig en beheersbaar is.